Sáng thứ Hai, phòng IT của một bệnh viện nhận được cuộc gọi từ khoa nội: có người bệnh phản ánh bị gọi điện mời mua thực phẩm chức năng, người gọi nói đúng tên bệnh và tên bác sĩ điều trị. Ba người trong phòng mở nhật ký ra và cùng nhận ra một chuyện khó chịu. Hệ thống chỉ ghi được tài khoản "khoa_noi_chung". Không ai biết là ai.
Những lỗ hổng kiểu này hiếm khi nằm ở tường lửa. Chúng nằm ở tài khoản dùng chung, quyền không được thu hồi, bản sao lưu chưa ai khôi phục thử. Bài này là một checklist bảo mật dữ liệu người bệnh gồm 6 nhóm việc để phòng IT tự rà soát, theo thứ tự nên xử lý. Phần nghĩa vụ pháp lý của bệnh viện đã có ở bài về bảo vệ dữ liệu cá nhân người bệnh theo quy định mới; ở đây tập trung vào việc phải làm.
Cách dùng checklist này và căn cứ pháp lý
Checklist bảo mật dữ liệu người bệnh này không thay cho hồ sơ cấp độ an toàn hệ thống thông tin hay quy chế nội bộ của bệnh viện. Nó là danh mục để trưởng phòng IT ngồi cùng cán bộ pháp chế đánh dấu từng dòng: đã có, có một phần, hoặc chưa có.
Ba văn bản nên có sẵn trên bàn khi rà soát:
- Nghị định 356/2025/NĐ-CP: bảo vệ dữ liệu cá nhân, ban hành ngày 31/12/2025, có hiệu lực từ 01/01/2026 và thay Nghị định 13/2023/NĐ-CP. Thông tin sức khỏe thuộc nhóm dữ liệu nhạy cảm.
- Nghị định 102/2025/NĐ-CP: quản lý dữ liệu y tế, ban hành ngày 13/5/2025, có hiệu lực từ 01/7/2025.
- Thông tư 13/2025/TT-BYT: hướng dẫn hồ sơ bệnh án điện tử, ban hành ngày 06/6/2025, có hiệu lực từ 21/7/2025, thay Thông tư 46/2018/TT-BYT (đã hết hiệu lực).
Bài này không trích điều khoản chi tiết của ba văn bản trên. Với từng mục dưới đây, cán bộ pháp chế nên đối chiếu lại điều khoản cụ thể trước khi đưa vào quy chế.
| Mức đánh giá | Ý nghĩa | Việc cần làm |
|---|---|---|
| Đã có | Có quy trình, có bằng chứng (nhật ký, biên bản) | Rà lại theo chu kỳ |
| Có một phần | Có làm nhưng không đồng đều giữa các khoa | Lập kế hoạch bổ sung trong quý |
| Chưa có | Chưa ai phụ trách hoặc chưa có công cụ | Xếp ưu tiên, giao đầu mối |
Nhóm 1: Kiểm kê dữ liệu và hệ thống
Không bảo vệ được thứ mình không biết đang có. Phần lớn bệnh viện chỉ nhớ HIS, LIS, PACS; nhưng dữ liệu người bệnh còn nằm ở nhiều chỗ khác.
- Danh mục hệ thống: liệt kê mọi phần mềm có lưu thông tin người bệnh, kể cả file Excel đăng ký tiêm chủng ở khoa, phần mềm máy xét nghiệm, ứng dụng nhắn tin với người bệnh.
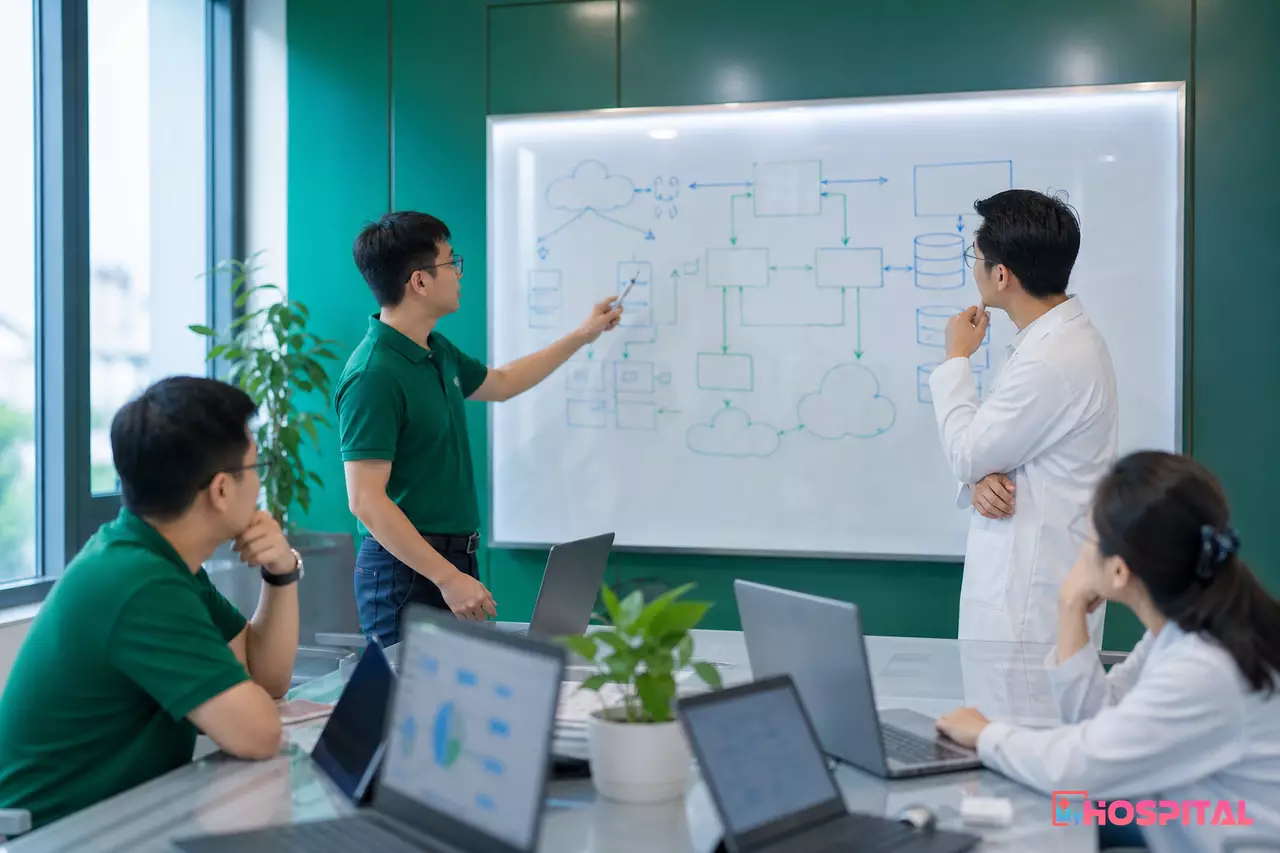
- Bản đồ luồng dữ liệu: dữ liệu từ quầy tiếp đón đi đâu, đẩy lên cổng giám định BHYT qua đường nào, ai nhận bản in.
- Phân loại mức nhạy cảm: chẩn đoán, kết quả xét nghiệm HIV, tiền sử sản khoa, thông tin sức khỏe tâm thần cần mức bảo vệ cao hơn thông tin hành chính.
- Chủ sở hữu dữ liệu: mỗi hệ thống có một người chịu trách nhiệm cụ thể, ghi tên trong quyết định phân công.
 Kiểm kê hệ thống và luồng dữ liệu là bước đầu tiên của mọi đợt rà soát
Sai lầm thường gặp: chỉ kiểm kê hệ thống chính thức. Bảng tính Excel trên máy khoa, USB lưu kết quả siêu âm, nhóm Zalo gửi ảnh hồ sơ giữa các bác sĩ thường là nơi dữ liệu thất thoát đầu tiên và cũng là nơi phòng IT ít nhìn tới nhất.
Nhóm 2: Tài khoản và xác thực
Đây là nhóm có nhiều lỗi nhất khi đi rà thực tế, và cũng rẻ nhất để sửa.
- Mỗi người một tài khoản: xóa hoặc khóa các tài khoản dùng chung theo khoa, theo ca. Nếu khoa cần máy dùng chung, đăng nhập vẫn phải theo từng cá nhân.
- Thu hồi khi nghỉ hoặc luân chuyển: phòng tổ chức cán bộ báo phòng IT trong ngày có quyết định. Đối chiếu danh sách nhân sự với danh sách tài khoản mỗi quý để tìm tài khoản "mồ côi".
- Mật khẩu: độ dài tối thiểu, không dán giấy nhớ trên màn hình, buộc đổi lần đầu đăng nhập.
- Xác thực nhiều lớp: bắt buộc với tài khoản quản trị, tài khoản truy cập từ xa và tài khoản có quyền xuất dữ liệu hàng loạt.
- Tài khoản kỹ thuật: tài khoản của nhà cung cấp phần mềm, tài khoản tích hợp giữa các hệ thống phải có chủ sở hữu, hạn dùng và được đổi mật khẩu khi người quản lý trước đó rời đi.
Một việc nhỏ nhưng hay bị quên: tài khoản của sinh viên, bác sĩ thực tập, học viên luân phiên. Họ vào và ra theo đợt, và quyền thường được cấp rộng hơn nhu cầu.
Nhóm 3: Phân quyền và nhật ký truy cập
Phân quyền trả lời câu hỏi "ai được xem". Nhật ký trả lời câu hỏi "ai đã xem". Thiếu một trong hai thì câu chuyện ở đầu bài sẽ lặp lại.
- Phân quyền theo vai trò: bác sĩ chỉ xem người bệnh của khoa mình hoặc đang được giao điều trị; thu ngân viện phí xem thông tin thanh toán chứ không cần xem kết quả chẩn đoán chi tiết.
- Truy cập khẩn cấp có kiểm soát: cho phép mở hồ sơ ngoài khoa trong tình huống cấp cứu, nhưng bắt nhập lý do và gắn cờ để rà soát sau.
- Nhật ký đủ trường: ai, lúc nào, từ máy nào, xem hay sửa hay xuất, hồ sơ của người bệnh nào.
- Chống sửa nhật ký: quản trị viên cũng không xóa được; nhật ký lưu ở nơi tách biệt.
- Rà soát định kỳ: mỗi tháng lấy mẫu các lượt truy cập bất thường, như một điều dưỡng mở hàng trăm hồ sơ ngoài khoa trong một ca trực.
- Hạn chế xuất dữ liệu: nút in, xuất file, chụp màn hình có phân quyền và có ghi nhật ký.
Cách thiết lập chi tiết theo vai trò được trình bày ở bài phân quyền truy cập hồ sơ bệnh án điện tử.
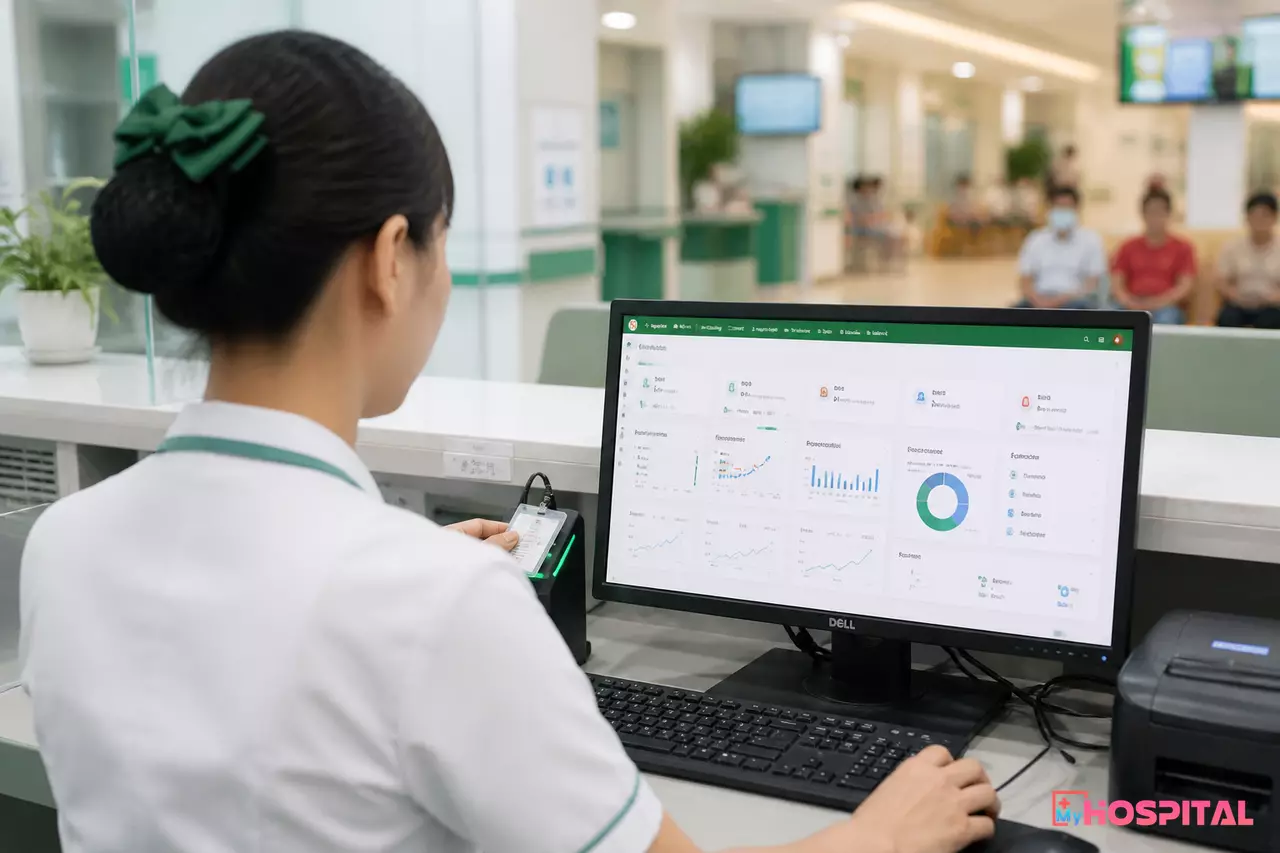 Đăng nhập theo từng cá nhân ở quầy tiếp đón giúp nhật ký truy cập có tên người thao tác
Nhóm 4: Hạ tầng, mã hóa và sao lưu
- Mã hóa khi truyền: kết nối giữa máy trạm, máy chủ và cổng bên ngoài đều đi qua kênh mã hóa; tắt các giao thức cũ.
- Mã hóa khi lưu: máy chủ cơ sở dữ liệu, ổ sao lưu, laptop của bác sĩ mang đi hội chẩn.
- Phân vùng mạng: mạng thiết bị y tế (máy chụp, máy xét nghiệm), mạng nghiệp vụ và Wi-Fi cho khách tách riêng.
- Vá lỗi: có lịch cập nhật hệ điều hành và phần mềm; máy trạm chạy hệ điều hành đã ngừng hỗ trợ thì cách ly hoặc thay thế.
- Sao lưu 3 lớp: bản chạy hằng ngày, bản lưu ngoại tuyến hoặc tách khỏi mạng nội bộ, và bản ở địa điểm khác.
- Diễn tập khôi phục: ghi lại thời gian khôi phục thực tế. Nhiều phòng IT chỉ biết bản sao lưu chạy xong, chưa biết mở lên có dùng được không.
Cấp độ an toàn hệ thống của đơn vị quy định mức yêu cầu tối thiểu; chi tiết nên đối chiếu với hồ sơ cấp độ đã phê duyệt của bệnh viện. Phần điều kiện hạ tầng riêng cho bệnh án điện tử có ở bài điều kiện an toàn thông tin khi triển khai bệnh án điện tử.
 Bản sao lưu chỉ đáng tin khi đã được khôi phục thử trong phòng máy
Nhóm 5: Nhà cung cấp, thuê ngoài và nền tảng đám mây
Thuê ngoài không chuyển được trách nhiệm của bệnh viện với người bệnh. Hợp đồng phải làm rõ ai làm gì khi có chuyện.
- Hợp đồng xử lý dữ liệu: phạm vi, mục đích, thời hạn, cam kết không dùng dữ liệu cho mục đích khác.
- Vị trí lưu trữ: dữ liệu nằm ở đâu, trung tâm dữ liệu nào, có chuyển ra nước ngoài không.
- Quyền truy cập của nhân viên nhà cung cấp: ai được vào, có ghi nhật ký không, có được xem dữ liệu thật khi hỗ trợ không.
- Thông báo sự cố: nhà cung cấp báo cho bệnh viện trong bao lâu, qua kênh nào, tới ai.
- Chấm dứt hợp đồng: quy trình trả dữ liệu, xóa dữ liệu và xác nhận đã xóa.
- Phần mềm trên nền tảng đám mây: hỏi rõ cách sao lưu, tách dữ liệu giữa các đơn vị cùng dùng chung hệ thống, chứng nhận an toàn thông tin của nhà cung cấp.
Bài ISO 27001 cho dữ liệu viện phí giải thích cách đọc một chứng nhận như vậy khi chọn nhà cung cấp.
Nhóm 6: Ứng phó sự cố và đào tạo nhân sự
Sự cố thường xảy ra vào cuối tuần. Kịch bản nằm trên giấy từ trước thì ba người trực xử lý được, nằm trong đầu trưởng phòng thì không.
- Phát hiện và ghi nhận: ai nhận cảnh báo, ghi vào đâu, mốc thời gian.
- Khoanh vùng: cô lập máy, khóa tài khoản nghi bị lợi dụng, giữ nguyên nhật ký để điều tra.
- Đánh giá phạm vi: bao nhiêu hồ sơ, loại dữ liệu nào, có dữ liệu nhạy cảm không.
- Báo cáo: lãnh đạo bệnh viện, cơ quan có thẩm quyền và người bệnh bị ảnh hưởng, theo thời hạn và hình thức mà văn bản hiện hành quy định; pháp chế xác nhận trước khi gửi.
- Khắc phục và rút kinh nghiệm: ghi biên bản, sửa quy trình, cập nhật checklist này.
Về đào tạo, ba nhóm đối tượng cần nội dung khác nhau. Bộ phận tiếp đón và thu ngân học cách thu thập tối thiểu và không để màn hình quay ra phía người bệnh chờ. Bác sĩ, điều dưỡng học về chia sẻ hồ sơ qua ứng dụng nhắn tin cá nhân. Quản trị viên học về xử lý sự cố và bảo vệ tài khoản đặc quyền.
Lưu ý: diễn tập một tình huống mỗi quý, ví dụ mất laptop có dữ liệu hội chẩn. Sau buổi diễn tập đầu tiên, hầu hết phòng IT đều phát hiện ra danh sách số điện thoại liên hệ khẩn đã lỗi thời.
Từ checklist đến kế hoạch 90 ngày
Sau khi chấm điểm, đừng sửa mọi thứ một lượt. Thứ tự hợp lý, theo kinh nghiệm triển khai ở nhiều cơ sở:
- Tháng đầu: xóa tài khoản dùng chung, thu hồi tài khoản của nhân sự đã nghỉ, bật xác thực nhiều lớp cho tài khoản quản trị.
- Tháng thứ hai: bật và kiểm tra nhật ký truy cập, diễn tập khôi phục sao lưu lần đầu, rà soát hợp đồng với nhà cung cấp.
- Tháng thứ ba: viết kịch bản ứng phó, đào tạo ba nhóm đối tượng, lập lịch rà soát hằng quý.
Mỗi dòng đã đánh dấu nên có bằng chứng đi kèm: ảnh chụp cấu hình, biên bản diễn tập, danh sách tài khoản sau rà soát. Khi thanh tra hoặc kiểm tra nội bộ, bằng chứng mới là thứ được hỏi tới, lời khẳng định "chúng tôi có làm" thì không.
Phân quyền theo vai trò, nhật ký truy cập từng hồ sơ và đăng nhập cá nhân là những mục checklist dễ thực hiện hơn nhiều khi hệ thống hỗ trợ sẵn. Tìm hiểu cách phần mềm quản lý bệnh viện MyHospital cấu hình các lớp kiểm soát này trên nền tảng điện toán đám mây, cùng phân hệ bệnh án điện tử.