Sáng thứ Hai, một người bệnh gọi lên văn phòng bệnh viện hỏi vì sao số điện thoại của mình nhận được tin nhắn mời gói xét nghiệm từ một đơn vị lạ. Phòng IT mất nửa ngày mới tra ra: một nhân viên đã xuất danh sách người bệnh ra file Excel để gửi cho đối tác truyền thông. Không ai bị hack. Chỉ là chẳng có quy định nào nói file đó không được rời khỏi máy.
Tình huống kiểu này là lý do bảo vệ dữ liệu cá nhân người bệnh trở thành việc của ban giám đốc chứ không riêng phòng công nghệ thông tin. Bài viết này đi qua các nghĩa vụ bệnh viện cần nắm theo Nghị định 356/2025/NĐ-CP, và việc cần làm cụ thể ở từng bộ phận.
Khung pháp lý bệnh viện cần nắm
Nghị định 356/2025/NĐ-CP được ban hành ngày 31/12/2025, có hiệu lực từ 01/01/2026 và thay thế Nghị định 13/2023/NĐ-CP. Đây là văn bản chung cho mọi tổ chức xử lý dữ liệu cá nhân, bệnh viện công hay phòng khám tư đều nằm trong phạm vi.
Với dữ liệu y tế, bệnh viện còn phải đọc cùng Nghị định 102/2025/NĐ-CP về quản lý dữ liệu y tế (ban hành 13/5/2025, hiệu lực 01/7/2025). Hai văn bản này không loại trừ nhau: một bên đặt nguyên tắc chung về dữ liệu cá nhân, một bên điều chỉnh dữ liệu phát sinh trong hoạt động y tế.
Nếu bạn vẫn đang dùng quy chế nội bộ viện dẫn Nghị định 13/2023, đó là việc đầu tiên cần cập nhật. Phần phân tích riêng về nghị định mới có trong bài bảo vệ dữ liệu cá nhân y tế.
Lưu ý: bài này nêu hướng tổ chức thực hiện, không thay thế ý kiến pháp lý. Thời hạn, mức xử phạt và mẫu biểu cụ thể phải đối chiếu trực tiếp với văn bản gốc trước khi đưa vào quy chế.
Dữ liệu nào trong bệnh viện cần xếp vào nhóm nhạy cảm
Cách xếp loại quyết định mức bảo vệ. Nhiều bệnh viện chỉ coi bệnh án là dữ liệu nhạy cảm, trong khi những mảnh nhỏ hơn cũng đủ để nhận diện bệnh của một người.
| Nhóm dữ liệu | Ví dụ ở bệnh viện | Mức cần bảo vệ |
|---|---|---|
| Định danh cơ bản | Họ tên, ngày sinh, số điện thoại, số định danh cá nhân | Cao |
| Thông tin bảo hiểm | Mã thẻ BHYT, lịch sử thanh toán | Cao |
| Thông tin sức khỏe | Chẩn đoán, đơn thuốc, kết quả cận lâm sàng, hình ảnh chẩn đoán | Rất cao |
| Dữ liệu phát sinh | Lịch hẹn, số thứ tự khám, tên khoa đã đến | Trung bình đến cao |
Dòng cuối hay bị bỏ sót. Một lịch hẹn ở khoa tâm thần hay khoa truyền nhiễm tự nó đã tiết lộ thông tin sức khỏe, dù không có chẩn đoán nào được ghi.
Tiếp đón: nơi dữ liệu được thu thập đầu tiên
Phần lớn dữ liệu cá nhân vào hệ thống ở quầy tiếp đón. Vì thế đây là chỗ phải làm đúng trước tiên.
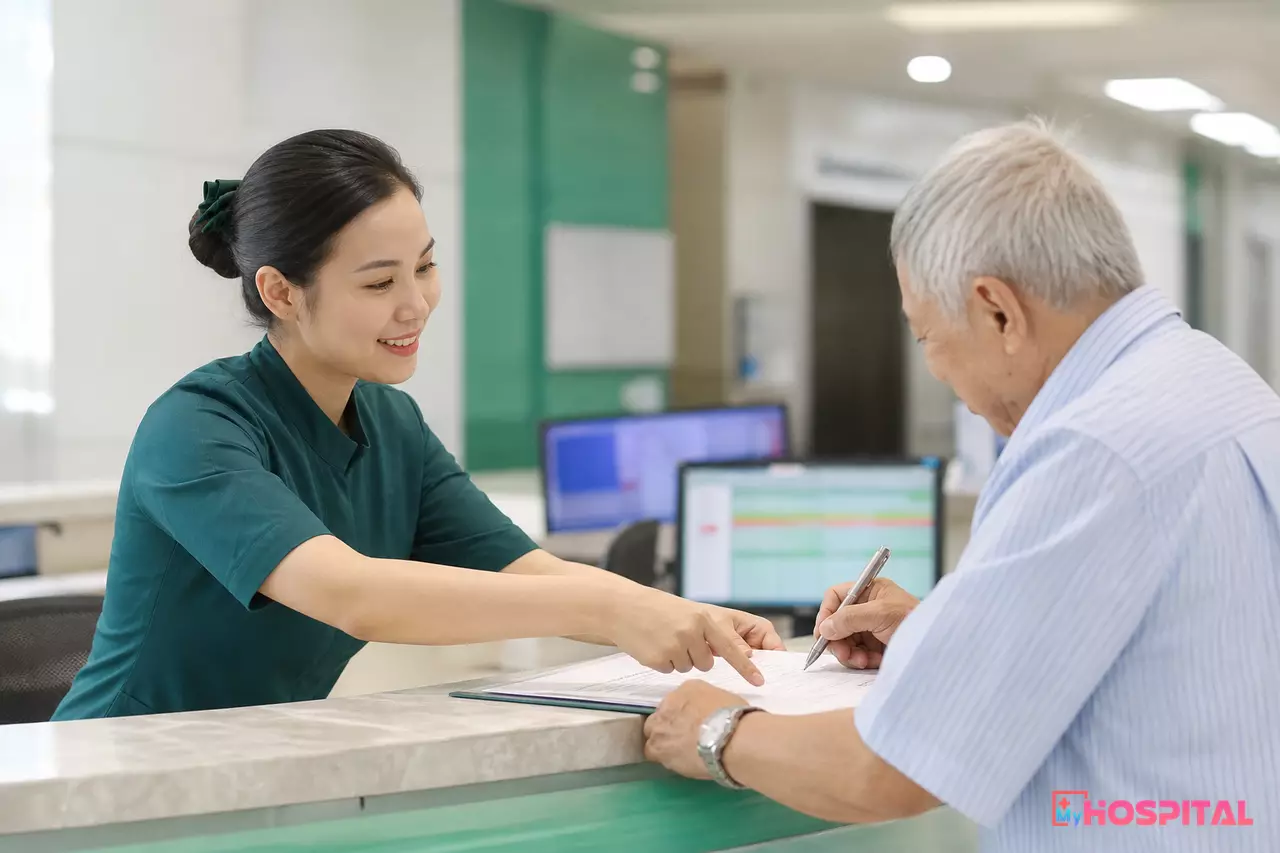 Giải thích mục đích thu thập dữ liệu ngay tại quầy tiếp đón, trước khi người bệnh ký xác nhận
Việc cần làm để bảo vệ dữ liệu cá nhân người bệnh ngay từ khâu này:
- Chỉ thu thập đủ dùng: biểu mẫu tiếp đón hỏi thông tin nào thì phải gắn với một mục đích khám chữa bệnh, thanh toán hoặc nghĩa vụ báo cáo. Trường nào không ai dùng thì bỏ.
- Thông báo mục đích: người bệnh cần được biết dữ liệu dùng vào việc gì, lưu bao lâu, ai được xem. Một tờ thông tin ngắn, chữ đủ to cho người cao tuổi, có tác dụng hơn một bản chính sách dài trên website.
- Tách mục đích: dữ liệu để khám bệnh khác với dữ liệu để gửi tin chăm sóc hoặc truyền thông. Nếu muốn dùng cho mục đích sau, hãy ghi nhận lựa chọn riêng, đừng gộp vào một chữ ký duy nhất.
- Không niêm yết lộ thông tin: màn hình gọi số, bảng danh sách chờ, phiếu in không nên hiện họ tên đầy đủ kèm tên khoa nhạy cảm.
Hệ thống xếp hàng với số thứ tự thay cho việc xướng tên giúp giảm rủi ro này đáng kể, xem thêm ở phân hệ hệ thống xếp hàng QMS và kiosk.
Phân quyền và nhật ký truy cập: ai xem, xem lúc nào
Câu hỏi đầu tiên của người thanh tra hay người bệnh khiếu nại thường là: ai đã mở hồ sơ này? Bệnh viện không trả lời được thì mọi cam kết bảo mật đều yếu.
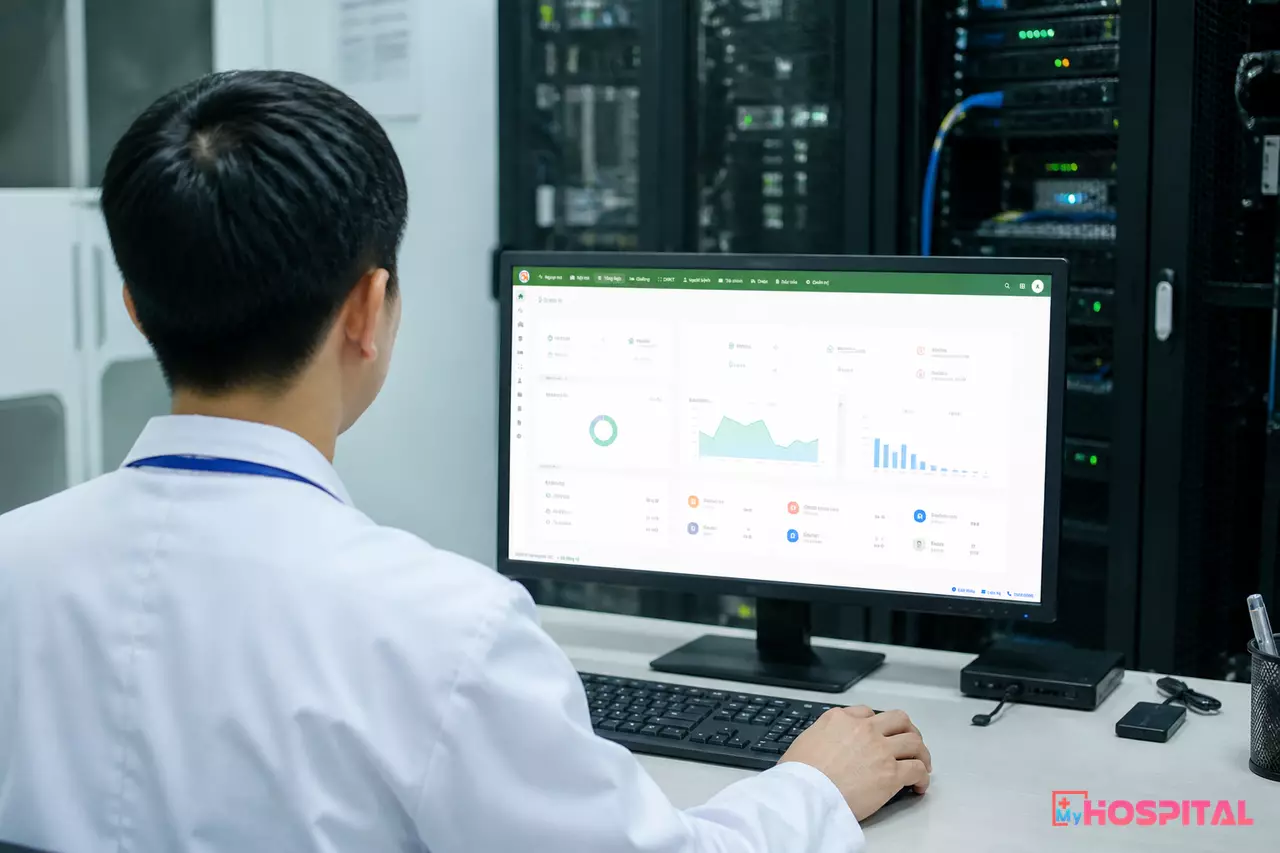 Phân quyền theo chức danh và ghi nhật ký mỗi lần mở hồ sơ là hai lớp kiểm soát nền tảng
Một cấu hình tối thiểu nên có:
- Mỗi nhân viên một tài khoản riêng, cấm dùng chung tài khoản khoa phòng.
- Quyền xem gắn với vai trò: bác sĩ điều trị xem hồ sơ người bệnh của mình, thu ngân viện phí chỉ thấy thông tin thanh toán, không thấy chẩn đoán.
- Ghi nhật ký mọi lần xem, sửa, in, xuất file, kèm thời điểm và thiết bị.
- Rà soát tài khoản định kỳ: nhân viên nghỉ việc hoặc chuyển khoa phải bị thu hồi quyền ngay trong ngày.
- Hồ sơ của người nổi tiếng, cán bộ viện hoặc người thân nhân viên cần cảnh báo riêng khi bị mở.
Chi tiết cấu hình ở khâu hồ sơ bệnh án có trong bài an toàn thông tin bệnh án điện tử. Dữ liệu xét nghiệm và chẩn đoán hình ảnh có đặc thù riêng, xem thêm bảo mật dữ liệu cận lâm sàng.
Sai lầm thường gặp: gán quyền "xem tất cả" cho cả khoa vì tiện trực đêm. Cách xử lý đúng là cấp quyền theo ca trực và theo người bệnh đang nằm tại khoa, kèm cơ chế mở khẩn cấp có ghi lý do.
Thuê ngoài và nền tảng đám mây: trách nhiệm không chuyển đi
Bệnh viện dùng phần mềm dạng dịch vụ, thuê đơn vị bảo trì hoặc đơn vị đọc phim từ xa đều đang giao dữ liệu cho bên thứ ba. Quyết định mục đích xử lý vẫn thuộc về bệnh viện, nên phần trách nhiệm lớn nhất cũng ở lại với bệnh viện.
Khi ký hợp đồng, nên kiểm tra các điều khoản sau:
- Phạm vi dữ liệu nhà cung cấp được truy cập và mục đích được dùng, cấm dùng cho việc khác.
- Biện pháp bảo mật tối thiểu: mã hóa, sao lưu, kiểm soát truy cập của chính nhân viên nhà cung cấp.
- Nơi đặt máy chủ và quy trình khi chuyển dữ liệu ra ngoài.
- Thời hạn và cách báo cho bệnh viện khi có sự cố.
- Việc trả lại hoặc xóa dữ liệu, có biên bản, khi hợp đồng chấm dứt.
Phần cấp độ an toàn của hệ thống HIS và các hồ sơ đi kèm được trình bày trong bài an toàn thông tin bệnh viện. Hai việc này đi cùng nhau: tuân thủ dữ liệu cá nhân mà hệ thống chưa được đánh giá an toàn thì phần nền vẫn hổng.
Khi có sự cố: kịch bản cần có từ trước
Kế hoạch bảo vệ dữ liệu cá nhân người bệnh cần kèm kịch bản phản ứng sự cố, diễn tập ít nhất mỗi năm một lần. Lúc sự cố xảy ra thì không còn thời gian để soạn.
 Kịch bản sự cố cần phân vai rõ: ai khoanh vùng, ai báo cáo, ai liên hệ người bệnh
Trình tự cơ bản:
- Tiếp nhận tin báo và ghi lại thời điểm phát hiện.
- Khoanh vùng bằng nhật ký truy cập: dữ liệu nào, của bao nhiêu người bệnh, qua tài khoản nào.
- Cô lập tài khoản hoặc thiết bị liên quan, giữ nguyên bằng chứng.
- Báo lãnh đạo và bộ phận pháp lý để xác định nghĩa vụ thông báo cơ quan có thẩm quyền và người bị ảnh hưởng, đối chiếu với nghị định.
- Khắc phục, rà lại quy trình và ghi biên bản bài học.
Ca xuất file Excel ở đầu bài thuộc loại này. Nếu hệ thống chặn quyền xuất danh sách với tài khoản không được phân công, và ghi nhật ký những lần xuất hợp lệ, vụ việc đã dừng từ lúc nhân viên bấm nút.
Lộ trình tuân thủ cho phòng IT và ban giám đốc
Không cần làm hết trong một quý. Thứ tự hợp lý:
- Tuần 1-2: lập danh mục dữ liệu đang xử lý, nơi lưu, người được truy cập.
- Tháng 1: cập nhật quy chế nội bộ sang căn cứ Nghị định 356/2025/NĐ-CP, chỉ định đầu mối phụ trách.
- Tháng 2-3: rà phân quyền, bật nhật ký truy cập, chỉnh biểu mẫu tiếp đón.
- Quý tiếp theo: rà hợp đồng thuê ngoài, diễn tập kịch bản sự cố, đào tạo nhân viên.
Phân quyền theo vai trò, nhật ký truy cập từng hồ sơ và giới hạn xuất dữ liệu là những chức năng cần có sẵn trong hệ thống. Tìm hiểu cách phần mềm quản lý bệnh viện MyHospital cấu hình các lớp kiểm soát này, và phân hệ bệnh án điện tử lưu hồ sơ người bệnh trên nền tảng điện toán đám mây.