Một bác sĩ trưởng khoa nội kể với chúng tôi trong buổi khảo sát: ông không ngại dùng máy tính, ông ngại ngày hôm sau có người bệnh gọi lên hỏi "sao hồ sơ của tôi lại có người lạ xem". Với giấy, ông khóa tủ và giữ chìa. Với máy, ông không biết ai đang giữ chìa.
Lo ngại ấy có lý, và câu trả lời trung thực cho "bệnh án điện tử có an toàn không" là: an toàn hơn giấy ở một số điểm, kém hơn ở một số điểm khác, và phần lớn phụ thuộc vào cách cơ sở y tế vận hành, không phụ thuộc vào bản thân khái niệm "điện tử". Bài này đi qua từng nỗi lo thường gặp của bác sĩ và người bệnh, chỉ ra cơ chế nào xử lý nó và chỗ nào vẫn phải do con người giữ.
Bệnh án điện tử và bệnh án giấy: rủi ro khác nhau, không phải ít hơn hay nhiều hơn
Hai hình thức lưu trữ có kiểu rủi ro khác hẳn nhau. So sánh trực tiếp sẽ thấy rõ hơn.
| Rủi ro | Bệnh án giấy | Bệnh án điện tử |
|---|---|---|
| Người không phận sự xem hồ sơ | Dễ xảy ra, không để lại dấu vết | Bị chặn bởi đăng nhập và phân quyền, có nhật ký |
| Mất, thất lạc, ẩm mốc | Thường gặp ở kho lưu trữ lâu năm | Khắc phục bằng sao lưu |
| Sửa nội dung sau sự việc | Khó phát hiện nếu sửa khéo | Có lịch sử phiên bản, có thể ký số |
| Lộ dữ liệu hàng loạt | Gần như không (phải khuân cả kho) | Có thể xảy ra nếu bị tấn công hoặc phân quyền lỏng |
| Cháy, ngập, hỏng thiết bị | Mất bản gốc duy nhất | Mất nếu không có bản sao lưu ngoài địa điểm |
| Tra cứu khi cấp cứu | Chậm, phụ thuộc người giữ kho | Nhanh, nhưng phụ thuộc điện và mạng |
Điểm đáng chú ý: giấy gần như không có rủi ro "lộ hàng loạt", còn bệnh án điện tử có. Đó là lý do bảo mật phải được thiết kế từ đầu, không thể thêm sau.
 Hạ tầng lưu trữ và giám sát là nửa còn lại của câu chuyện an toàn, phần mà người bệnh ít khi nhìn thấy.
Năm lo ngại thường gặp và cơ chế xử lý
Lo ngại 1: Ai cũng có thể mở hồ sơ của tôi
Đây là nỗi lo phổ biến nhất của người bệnh, và hợp lý. Cơ chế xử lý gồm ba lớp:
- Tài khoản định danh riêng: mỗi nhân viên một tài khoản, cấm dùng chung. Nếu cả khoa dùng chung một mật khẩu, nhật ký truy cập có cũng như không.
- Phân quyền theo vai trò: thu ngân viện phí thấy thông tin hành chính và chi phí, không thấy chẩn đoán. Điều dưỡng khoa A không mở được hồ sơ người bệnh khoa B nếu không có lý do chuyên môn.
- Nhật ký truy cập: ghi ai mở, mở lúc nào, thao tác gì (xem, sửa, in, xuất file).
Với hồ sơ nhạy cảm (người nổi tiếng, nhân viên bệnh viện, bệnh truyền nhiễm đặc thù), nhiều cơ sở bổ sung cơ chế "phá khóa có lý do": nhân viên muốn xem phải nhập lý do, hệ thống ghi lại và báo quản lý. Cách này giảm hẳn việc tò mò vô cớ.
 Mỗi bác sĩ một tài khoản riêng, hồ sơ chỉ mở khi có lý do chuyên môn và đều để lại dấu vết.
Lo ngại 2: Bác sĩ có thể sửa bệnh án khi có tranh chấp
Bệnh án là chứng cứ. Với giấy, việc sửa chữa có thể lộ qua nét bút, mực. Với dữ liệu số, nếu hệ thống cho ghi đè thì không còn dấu vết nào. Vì vậy phần mềm tốt phải làm ba việc: khóa hồ sơ sau khi hoàn tất, lưu mọi chỉnh sửa thành phiên bản mới kèm người sửa và thời điểm, và hỗ trợ ký số để phát hiện nội dung bị thay đổi sau khi ký.
Thông tư 13/2025/TT-BYT (ban hành 06/6/2025, hiệu lực 21/7/2025) là văn bản hướng dẫn triển khai hồ sơ bệnh án điện tử, thay thế Thông tư 46/2018/TT-BYT. Văn bản này đặt điều kiện về hạ tầng công nghệ thông tin, trong đó có thiết bị hoặc giải pháp bảo mật, lưu trữ dự phòng và khả năng phục hồi, truy xuất dữ liệu. Cơ sở khám bệnh, chữa bệnh nào đang triển khai nên đối chiếu từng điều kiện này với hiện trạng của mình. Nội dung lộ trình và điều kiện chi tiết xem thêm ở bài điều kiện triển khai bệnh án điện tử.
Lo ngại 3: Bị tấn công mạng, lộ hoặc mất dữ liệu hàng loạt
Rủi ro này có thật và là rủi ro lớn nhất của hình thức điện tử. Các biện pháp tối thiểu mà một cơ sở nên có:
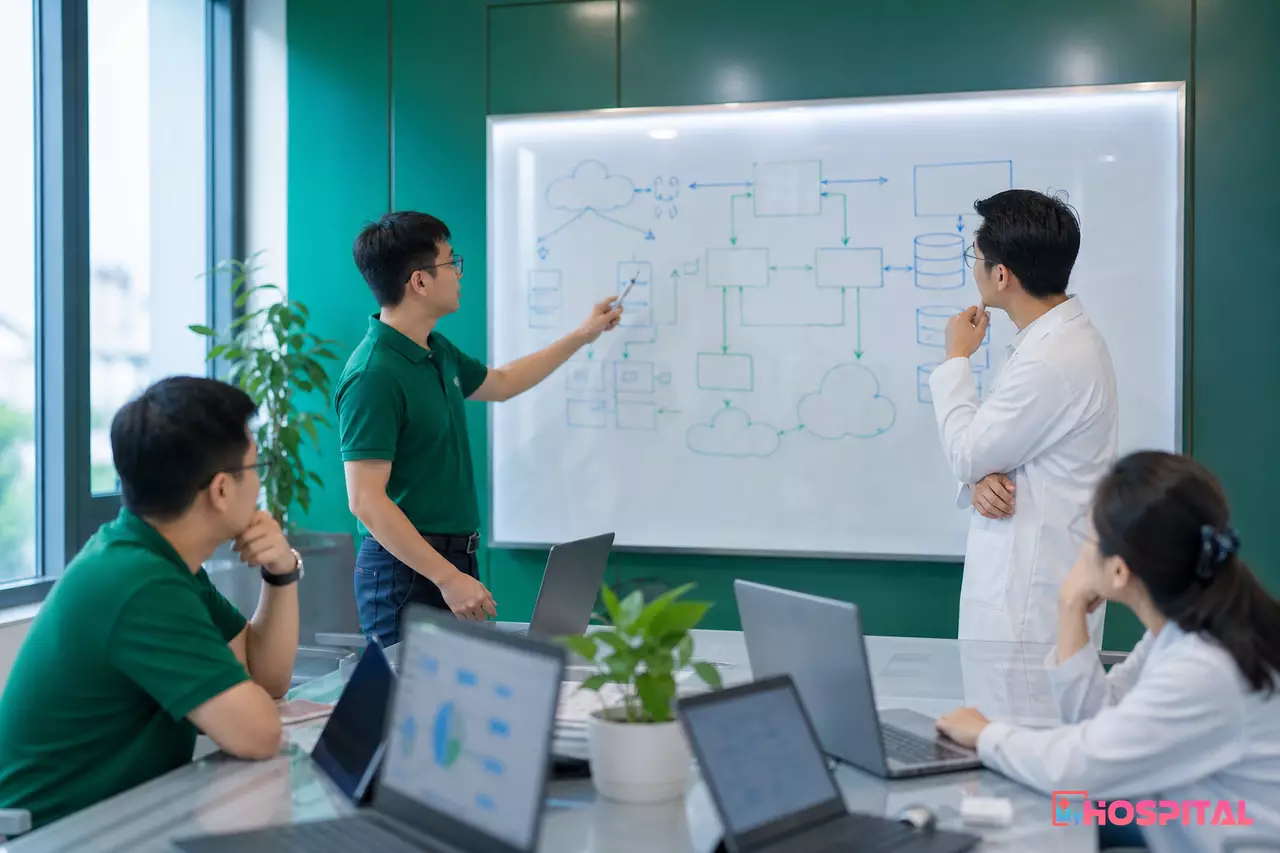
- Mạng nội bộ tách vùng: máy trạm khám bệnh, máy chủ, thiết bị y tế không nằm chung một lớp mạng phẳng.
- Tường lửa và giới hạn truy cập từ xa, bắt buộc xác thực nhiều lớp với tài khoản quản trị.
- Cập nhật bản vá hệ điều hành và phần mềm theo chu kỳ, không để máy chủ chạy bản cũ nhiều năm.
- Mã hóa dữ liệu khi truyền (kết nối HTTPS) và khi lưu với các trường nhạy cảm.
- Phần mềm diệt mã độc trên máy trạm, kiểm soát USB.
- Sao lưu theo quy tắc nhiều bản, ở nhiều nơi, trong đó có một bản tách biệt hẳn khỏi mạng nội bộ.
Về khung pháp lý, hệ thống thông tin của cơ quan, tổ chức được bảo đảm an toàn theo 5 cấp độ (Nghị định 85/2016/NĐ-CP; từ 01/7/2026 chuyển sang khung Luật An ninh mạng 116/2025/QH15 và nghị định hướng dẫn). Cơ sở y tế nên hỏi cơ quan quản lý trực tiếp để xác định cấp độ áp dụng cho hệ thống của mình và văn bản hướng dẫn mới nhất.
Sai lầm thường gặp: Có sao lưu nhưng bản sao lưu nằm ngay trên cùng máy chủ, hoặc trên ổ mạng cùng dải với máy chủ chính. Khi mã độc mã hóa tống tiền, nó mã hóa luôn bản sao. Phải có ít nhất một bản sao lưu ngoại tuyến hoặc không thể bị sửa từ mạng nội bộ, và phải khôi phục thử định kỳ.
Lo ngại 4: Mất điện, mất mạng thì khám bệnh thế nào
Đây là lo ngại thiên về vận hành, bác sĩ khoa cấp cứu hỏi nhiều nhất. Bệnh viện cần có phương án chạy dự phòng: nguồn điện lưu, máy chủ dự phòng hoặc bản sao đọc được khi máy chủ chính ngừng, và quy trình khám giấy tạm thời được nhập bù lại sau. Thông tư 13/2025/TT-BYT yêu cầu cơ sở sẵn sàng phục hồi và truy xuất dữ liệu, nên phương án này cần được diễn tập, không chỉ nằm trên giấy quy trình.
Lo ngại 5: Dữ liệu cá nhân của người bệnh bị dùng sai mục đích
Thông tin sức khỏe thuộc nhóm dữ liệu nhạy cảm. Nghị định 356/2025/NĐ-CP (ký 31/12/2025, hiệu lực 01/01/2026) về bảo vệ dữ liệu cá nhân thay thế Nghị định 13/2023/NĐ-CP, đặt ra nghĩa vụ cho bên xử lý dữ liệu, trong đó có cơ sở khám bệnh, chữa bệnh. Việc quản lý dữ liệu y tế còn có Nghị định 102/2025/NĐ-CP (hiệu lực 01/7/2025). Với cơ sở y tế, ba việc cụ thể nên làm: nêu rõ mục đích thu thập khi tiếp đón, giới hạn người truy cập theo nhu cầu chuyên môn, và có quy trình khi phát hiện sự cố lộ dữ liệu.
 Bộ phận tiếp đón là nơi người bệnh hỏi thẳng nhất: thông tin của tôi có bị lộ không?
Phần con người: nơi hầu hết sự cố bắt đầu
Hỏi bệnh án điện tử có an toàn không mà bỏ qua yếu tố con người thì câu trả lời sẽ lệch. Công nghệ bảo mật tốt đến đâu, kẻ tấn công vẫn hay đi qua người dùng. Những ca thực tế hay gặp ở cơ sở y tế:
- Dán mật khẩu lên màn hình hoặc để chung một mật khẩu cho cả ca trực vì "đăng nhập lại mất thời gian".
- Bấm vào email giả mạo có file đính kèm, mở đường cho mã độc.
- Chụp màn hình hồ sơ gửi qua ứng dụng nhắn tin cá nhân để hỏi ý kiến đồng nghiệp.
- Quên thu hồi tài khoản của nhân viên đã nghỉ việc hoặc luân chuyển khoa.
Một bộ quy tắc ngắn, rõ, được nhắc lại mỗi quý, hiệu quả hơn một quyển quy chế dày không ai đọc. Đoạn "cơ sở nên làm gì" ngắn gọn có thể là:
- Quản lý tài khoản: thu hồi trong ngày khi nhân viên nghỉ hoặc chuyển khoa.
- Quy tắc trao đổi chuyên môn: dùng kênh nội bộ được cấp phép, cấm gửi hồ sơ qua tài khoản cá nhân.
- Đào tạo: nhân viên mới học nội dung bảo mật trước khi được cấp quyền.
- Diễn tập: mỗi năm ít nhất một lần khôi phục dữ liệu thử và một lần mô phỏng lừa đảo email.
Bệnh án điện tử có an toàn không: 8 câu hỏi nên đặt cho nhà cung cấp phần mềm
Khi chọn hoặc rà soát một hệ thống bệnh án điện tử, giám đốc và trưởng phòng CNTT có thể hỏi thẳng:
- Phần mềm có phân quyền chi tiết theo vai trò, khoa phòng và loại thao tác không?
- Nhật ký truy cập ghi những gì, lưu bao lâu, ai được xem?
- Hồ sơ đã ký có khóa chỉnh sửa và lưu lịch sử phiên bản không?
- Dữ liệu được mã hóa khi truyền và khi lưu như thế nào?
- Cơ chế sao lưu ra sao, có bản ngoại tuyến không, lần khôi phục thử gần nhất là khi nào?
- Khi máy chủ chính ngừng, hệ thống chạy dự phòng thế nào và mất bao lâu?
- Quy trình xử lý khi xảy ra sự cố lộ dữ liệu, ai báo cho ai?
- Dữ liệu thuộc về ai khi kết thúc hợp đồng, xuất ra định dạng nào?
Nhà cung cấp né câu hỏi số 5 hoặc số 8 là dấu hiệu cần dè chừng.
Nói với người bệnh thế nào cho đủ yên tâm
Người bệnh không cần nghe về tường lửa. Họ cần ba điều: dữ liệu của họ chỉ nhân viên liên quan mới xem được, mỗi lần xem đều có ghi lại, và nếu có sự cố cơ sở sẽ xử lý theo quy trình. Bộ phận tiếp đón nên có sẵn một đoạn trả lời ngắn như thế, thay vì nói "hệ thống an toàn, anh chị cứ yên tâm". Câu trả lời cụ thể tạo tin tưởng hơn lời trấn an chung chung.
Về lộ trình chuyển đổi và lý do không nên bỏ qua bước nào, bạn có thể đọc thêm bài bệnh án điện tử cho bệnh viện, nơi trình bày nền tảng và các giai đoạn triển khai.
An toàn là công việc vận hành hằng tháng
Bệnh án điện tử không an toàn tự nhiên, cũng không kém an toàn tự nhiên. Nó an toàn khi phân quyền chặt, có nhật ký và có người đọc nhật ký, khi bản sao lưu từng được khôi phục thử, và khi nhân viên không dán mật khẩu lên màn hình. Bước đầu tiên nên làm trong tuần này: lấy danh sách tài khoản đang hoạt động, đối chiếu với danh sách nhân sự hiện tại và khóa những tài khoản không còn chủ.
MyHospital xây phần mềm quản lý bệnh viện với phân quyền theo vai trò, nhật ký truy cập, lịch sử phiên bản hồ sơ và hỗ trợ ký số. Đội kỹ thuật cùng cơ sở rà soát hiện trạng tài khoản, sao lưu và phương án dự phòng trước khi triển khai. Tìm hiểu thêm về bệnh án điện tử trên MyHospital hoặc liên hệ để được khảo sát miễn phí.