Có một tình huống khá quen ở các cuộc họp chốt hợp đồng phần mềm: bảng chức năng đã duyệt xong, bảng giá đã thương lượng xong, đến mục bảo mật thì hợp đồng chỉ có một dòng "nhà cung cấp cam kết bảo mật thông tin". Hai năm sau xảy ra sự cố, cả hai bên mở hợp đồng ra và không tìm được câu nào để dựa vào.
Bảo mật dữ liệu y tế phần mềm bệnh viện là phần ít được soi nhất khi mua HIS. Dữ liệu trên hệ thống gồm danh tính, chẩn đoán, kết quả xét nghiệm, đơn thuốc và lịch sử thanh toán của người bệnh. Đây là loại dữ liệu nhạy cảm nhất mà một cơ sở y tế nắm giữ. Bài này liệt kê 9 hạng mục nên kiểm tra, theo thứ tự có thể đem ra bàn họp với nhà cung cấp.
Vì sao phải kiểm tra bảo mật trước khi ký, không phải sau
Sau khi ký và triển khai, dữ liệu của cơ sở đã nằm trong hệ thống của nhà cung cấp. Muốn đòi thêm điều khoản, cơ sở chỉ còn sức nặng của lần gia hạn. Trước khi ký, sức nặng nằm ở phía người mua.
Ba căn cứ pháp lý thường được nhắc tới trong khâu này:
- Nghị định 356/2025/NĐ-CP (ban hành 31/12/2025, hiệu lực 01/01/2026) về bảo vệ dữ liệu cá nhân, thay Nghị định 13/2023.
- Nghị định 102/2025/NĐ-CP (hiệu lực 01/7/2025) về quản lý dữ liệu y tế.
- Cơ chế bảo đảm an toàn hệ thống thông tin theo 5 cấp độ (Nghị định 85/2016/NĐ-CP; từ 01/7/2026 chuyển sang khung Luật An ninh mạng 116/2025/QH15 và nghị định hướng dẫn).
Phần pháp lý nên giao cho cán bộ pháp chế hoặc luật sư rà soát. Phần dưới đây tập trung vào những gì IT và ban giám đốc tự kiểm tra được bằng mắt, bằng thao tác thử và bằng câu hỏi đặt cho nhà cung cấp.
Hạng mục 1 đến 3: Ai được vào, vào bằng cách nào, vào để làm gì
 Phòng máy chủ hoặc trung tâm dữ liệu của nhà cung cấp là nơi nên được hỏi rõ ngay từ vòng đánh giá đầu
1. Phân quyền theo vai trò và theo đơn vị. Điều dưỡng khoa Nội không cần mở hồ sơ của người bệnh khoa Ngoại. Thu ngân viện phí không cần xem kết quả chẩn đoán hình ảnh. Hãy hỏi hệ thống có cho tạo vai trò tùy chỉnh không, hay chỉ có vài vai trò cố định. Phần mềm chỉ có ba vai trò "admin, bác sĩ, nhân viên" sẽ buộc cơ sở cấp quyền rộng hơn cần thiết.
2. Xác thực. Mật khẩu mạnh là mức tối thiểu. Với tài khoản quản trị và tài khoản truy cập từ xa, nên có xác thực hai lớp. Kiểm tra thêm chính sách khóa tài khoản sau số lần đăng nhập sai, thời gian tự đăng xuất khi bỏ máy, và việc thu hồi tài khoản ngay khi nhân sự nghỉ việc hoặc chuyển khoa.
3. Nhật ký truy cập. Đây là hạng mục hay bị bỏ sót nhất. Hệ thống phải ghi lại ai mở hồ sơ nào, lúc nào, từ máy nào, đã sửa hoặc xóa trường nào. Quan trọng hơn là nhật ký đó có sửa được không, giữ bao lâu và xuất ra thế nào khi cần điều tra. Nhật ký mà quản trị viên tự xóa được thì chỉ có giá trị trang trí.
Sai lầm thường gặp: Chỉ hỏi "có phân quyền không" và nhận câu trả lời "có". Cách hỏi đúng là "cho tôi xem màn hình tạo một vai trò mới, giới hạn trong một khoa, không được xem phần thanh toán".
Hạng mục 4 đến 6: Dữ liệu nằm ở đâu và được bảo vệ ra sao
4. Mã hóa khi truyền và khi lưu. Kết nối giữa trình duyệt và máy chủ phải đi qua kênh mã hóa (HTTPS với phiên bản TLS còn được hỗ trợ). Dữ liệu nằm trong cơ sở dữ liệu và trong bản sao lưu cũng nên được mã hóa. Hỏi cụ thể: khóa mã hóa do ai giữ, lưu ở đâu, và ai có quyền dùng.
5. Vị trí lưu trữ. Với HIS đám mây, hãy yêu cầu nhà cung cấp nêu rõ trung tâm dữ liệu đặt ở đâu, thuộc đơn vị nào vận hành, có bản dự phòng ở địa điểm khác không. Với HIS cài tại chỗ, câu hỏi chuyển sang phòng máy của chính cơ sở: có điều hòa, nguồn dự phòng, kiểm soát ra vào không. Phần phân tích hai mô hình có ở bài so sánh HIS đám mây và on-premise theo 8 tiêu chí.
6. Tách biệt dữ liệu giữa các cơ sở. Nhiều nhà cung cấp SaaS phục vụ nhiều cơ sở trên cùng hạ tầng. Cần biết dữ liệu của từng cơ sở được tách ở mức nào (cơ sở dữ liệu riêng hay chung bảng và phân biệt bằng mã), và có bài kiểm thử nào chứng minh một cơ sở không đọc được dữ liệu của cơ sở khác.
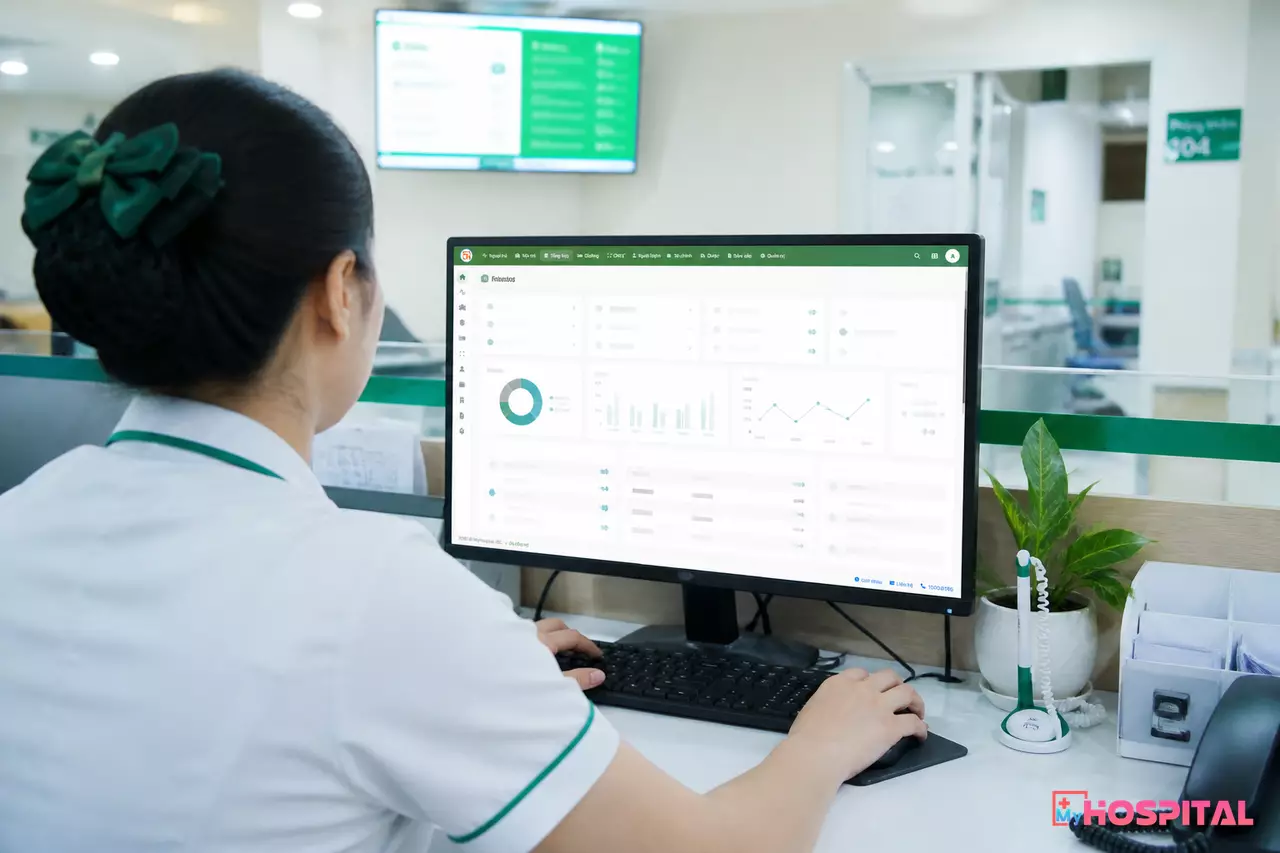 Mỗi người dùng chỉ thấy phần dữ liệu thuộc phạm vi công việc của mình
Hạng mục 7 và 8: Khi hệ thống gặp sự cố
7. Sao lưu và khôi phục. Hỏi bốn con số, ghi thẳng vào phụ lục hợp đồng:
| Chỉ số | Ý nghĩa | Nên hỏi |
|---|---|---|
| Tần suất sao lưu | Bao lâu có một bản sao | Theo ngày, theo giờ hay liên tục |
| Thời gian lưu bản sao | Giữ bao lâu | Có bản lưu xa địa điểm chính không |
| RPO | Mất tối đa bao nhiêu dữ liệu | Tính bằng phút hay giờ |
| RTO | Mất bao lâu để chạy lại | Tính bằng giờ, có cam kết bằng văn bản không |
Sao lưu chưa từng được thử khôi phục thì chưa thể coi là sao lưu. Hãy hỏi lần diễn tập phục hồi gần nhất diễn ra khi nào và có biên bản không.
8. Quy trình xử lý sự cố. Hợp đồng cần quy định nhà cung cấp phải thông báo cho cơ sở trong bao lâu kể từ lúc phát hiện sự cố, họ phối hợp điều tra ra sao, và ai liên lạc với cơ quan quản lý và người bệnh bị ảnh hưởng. Con số cụ thể (ví dụ trong vòng bao nhiêu giờ) do hai bên thỏa thuận, quan trọng là có con số.
 Bản sao lưu cần được diễn tập khôi phục định kỳ, không chỉ chạy tự động rồi để đó
Hạng mục 9: Quyền sở hữu và quyền lấy lại dữ liệu
9. Điều khoản kết thúc hợp đồng. Đây là phần quyết định cơ sở có bị "kẹt" vào một nhà cung cấp hay không. Cần ghi rõ:
- Dữ liệu thuộc cơ sở khám bệnh, chữa bệnh; nhà cung cấp chỉ xử lý theo mục đích hợp đồng.
- Khi chấm dứt, nhà cung cấp trả toàn bộ dữ liệu ở định dạng mở trong thời hạn nhất định, gồm cả lịch sử thay đổi và tệp đính kèm.
- Sau khi bàn giao, nhà cung cấp xóa dữ liệu của mình và gửi biên bản xác nhận.
- Nhân sự nhà cung cấp truy cập dữ liệu thật phải được cấp quyền có thời hạn và bị ghi nhật ký như người dùng thường.
Điểm thứ hai đáng thử ngay trong lúc demo: yêu cầu xuất dữ liệu một khoa ra tệp. Nếu nhà cung cấp lúng túng ở bước này, hãy coi đó là tín hiệu. Chuyện chuyển dữ liệu sang hệ thống khác còn liên quan đến cách đổi phần mềm mà không mất hồ sơ cũ, một phần của lộ trình chuyển đổi số chung.
Bốn phép thử làm được ngay trong buổi demo
Không cần chuyên gia bảo mật bên ngoài mới kiểm tra được phần đầu. Đề nghị nhà cung cấp mở môi trường thử và làm lần lượt:
- Tạo hai tài khoản khác vai trò, đăng nhập tài khoản thứ nhất rồi cố mở hồ sơ ngoài phạm vi được giao.
- Quay lại tài khoản quản trị, tìm dòng nhật ký của thao tác vừa rồi.
- Cố ý nhập sai mật khẩu nhiều lần để xem hệ thống có khóa và cảnh báo không.
- Yêu cầu xuất dữ liệu của một khoa ra tệp, xem định dạng và ai có quyền thực hiện.
Mất chưa đến một giờ, và kết quả thường cho thấy rõ hơn cả bộ tài liệu giới thiệu dày.
Câu hỏi nên hỏi trước khi chốt phụ lục bảo mật
Với những cơ sở đang đánh giá HIS, một số câu hỏi ngắn thường đủ phân loại nhà cung cấp:
- Đã có bên thứ ba kiểm thử xâm nhập chưa, lần gần nhất khi nào, lỗi mức cao đã xử lý chưa?
- Có chứng nhận quản lý an toàn thông tin như ISO 27001 chưa, phạm vi chứng nhận gồm những gì?
- Hệ thống được xác định ở cấp độ an toàn nào, hồ sơ đề xuất cấp độ do bên nào lập?
- Nhân sự hỗ trợ có được truy cập dữ liệu thật của cơ sở không, qua kênh nào, có ghi nhật ký không?
- Khi cập nhật phiên bản, lỗi bảo mật được vá trong bao lâu?
Dữ liệu thực tế của từng cơ sở sẽ quyết định mức đòi hỏi. Phòng khám nhỏ có thể chấp nhận đám mây dùng chung kèm cam kết rõ ràng. Bệnh viện đa khoa có kết nối cận lâm sàng và thanh toán thường cần đòi hỏi cao hơn về nhật ký, phân quyền chi tiết và diễn tập khôi phục.
Đang so sánh các nhà cung cấp HIS và muốn xem cách phân quyền, nhật ký truy cập, sao lưu của phần mềm quản lý bệnh viện MyHospital trên môi trường thử? Đội ngũ có thể dựng buổi demo theo đúng bốn phép thử ở trên. Xem thêm bảng giá hoặc đăng ký dùng thử.
Mang gì vào cuộc họp ký hợp đồng
Một bản kiểm tra hiệu quả không dài. Với chín hạng mục trên, hãy in thành bảng một trang, mỗi dòng có cột "nhà cung cấp trả lời" và cột "bằng chứng đính kèm". Hạng mục nào chỉ có lời nói thì chuyển thành điều khoản hợp đồng. Hạng mục nào nhà cung cấp từ chối ghi vào hợp đồng thì cần ban giám đốc cân nhắc kỹ trước khi ký.
Khi dự toán tổng chi phí, đừng quên tính cả chi phí bảo mật như sao lưu ngoài địa điểm, kiểm thử định kỳ và đào tạo nhân sự, đã nêu trong bài dự toán chi phí chuyển đổi số y tế. Bản kiểm tra ở trên cũng dùng lại được mỗi lần gia hạn hợp đồng.