Một sáng thứ Hai, máy trạm tại quầy thu ngân viện phí hiện dòng thông báo mã hóa tệp. Bảng kê chưa in xong, danh sách người bệnh chờ ra viện đang nằm trong hệ thống không mở được. Phòng CNTT gọi nhà cung cấp, nhưng điều đầu tiên cần trả lời lại không phải kỹ thuật: hệ thống này thuộc cấp độ nào, ai là chủ quản, quy trình ứng cứu nằm ở đâu?
Nhiều bệnh viện có phần mềm tốt nhưng chưa có hồ sơ cấp độ, trong khi an toàn thông tin bệnh viện bắt đầu từ chính tờ hồ sơ đó. Bài này đi qua cách phân loại, các lớp bảo vệ cần có cho HIS, và những điểm cần rà lại vì khung pháp lý đang chuyển.
Cấp độ an toàn hệ thống thông tin là gì
Cơ chế này chia hệ thống thông tin thành 5 cấp độ theo mức thiệt hại nếu hệ thống bị tấn công, phá hoại hoặc ngừng hoạt động (Nghị định 85/2016/NĐ-CP, Điều 7 đến Điều 11). Cấp càng cao, yêu cầu về biện pháp quản lý và kỹ thuật càng chặt. Văn bản hướng dẫn chi tiết yêu cầu theo từng cấp là Thông tư 12/2022/TT-BTTTT.
Có một điểm cần ghi rõ về hiệu lực. Luật An ninh mạng 116/2025/QH15 có hiệu lực từ 01/7/2026 và thay Luật An toàn thông tin mạng 2015, tức luật gốc mà Nghị định 85/2016/NĐ-CP hướng dẫn. Nghị định thay thế đang trong quá trình soạn thảo, chúng tôi chưa xác minh được số hiệu. Vì vậy, khi lập hồ sơ, hãy giữ tinh thần 5 cấp độ nhưng kiểm tra lại văn bản hướng dẫn mới nhất với cơ quan quản lý trước khi nộp.
Lưu ý: Bài viết không nêu tên cơ quan phê duyệt cấp độ vì đơn vị kế thừa thẩm quyền sau cải tổ bộ máy chưa được xác minh. Hãy hỏi trực tiếp cơ quan quản lý chuyên ngành của bệnh viện (thường là Sở Y tế) về đầu mối tiếp nhận hồ sơ.
 Phân loại cấp độ là việc của chủ quản hệ thống, không chỉ của phòng CNTT
Vì sao HIS thường rơi vào nhóm cần bảo vệ chặt
HIS chứa hồ sơ bệnh án, kết quả xét nghiệm, chẩn đoán hình ảnh, thông tin thanh toán BHYT. Đây là dữ liệu cá nhân nhạy cảm, chịu Nghị định 356/2025/NĐ-CP về bảo vệ dữ liệu cá nhân (hiệu lực 01/01/2026, thay Nghị định 13/2023) và Nghị định 102/2025/NĐ-CP về quản lý dữ liệu y tế. Hệ thống ngừng vài giờ ở giờ cao điểm khám còn ảnh hưởng trực tiếp đến việc điều trị.
Không có mức cấp độ cố định cho mọi bệnh viện. Cấp độ phụ thuộc loại thông tin xử lý, số người dùng, phạm vi phục vụ và hậu quả khi gián đoạn. Một phòng khám tư nhân vài bác sĩ và một bệnh viện đa khoa hàng nghìn lượt khám mỗi ngày sẽ có hồ sơ khác nhau.
| Yếu tố cân nhắc | Câu hỏi cần trả lời |
|---|---|
| Loại dữ liệu | Có hồ sơ bệnh án, dữ liệu sinh trắc, thông tin thanh toán không? |
| Quy mô người dùng | Bao nhiêu tài khoản, bao nhiêu khoa phòng cùng truy cập? |
| Mức phụ thuộc | Nếu HIS ngừng 4 giờ, khoa nào phải quay lại ghi chép giấy? |
| Kết nối ngoài | HIS liên thông cổng BHYT, LIS, PACS, sổ sức khỏe điện tử ra sao? |
| Mô hình triển khai | Máy chủ đặt tại viện hay thuê hạ tầng đám mây? |
Quy trình xác định cấp độ trong bệnh viện
Hồ sơ đề xuất cấp độ thường do phòng CNTT soạn, nhưng người ký là chủ quản hệ thống. Thứ tự làm việc hợp lý:
- Lập danh mục toàn bộ hệ thống thông tin đang chạy: HIS, LIS, PACS, phần mềm kế toán, cổng liên thông, website.
- Xác định chủ quản và đơn vị vận hành cho từng hệ thống.
- Đánh giá loại thông tin và mức thiệt hại nếu hệ thống bị xâm phạm.
- Đề xuất cấp độ, kèm thuyết minh.
- Xây dựng phương án bảo đảm an toàn tương ứng cấp đã đề xuất.
- Trình thẩm định, phê duyệt theo thẩm quyền, rồi triển khai và kiểm tra định kỳ.
Bước 2 hay bị bỏ sót. Nhiều viện thuê phần mềm từ nhà cung cấp và nghĩ nhà cung cấp là chủ quản. Thực tế, bệnh viện vẫn là chủ quản; nhà cung cấp chỉ là đơn vị vận hành hoặc cung ứng dịch vụ. Hợp đồng nên nêu rõ ranh giới này.
Bốn lớp bảo vệ cho hệ thống HIS
Phương án bảo đảm an toàn theo cấp độ thường gồm biện pháp quản lý và biện pháp kỹ thuật. Với HIS, cách dễ kiểm tra nhất là chia theo lớp.
Lớp mạng và hạ tầng
Tách vùng mạng: máy chủ HIS không nằm chung vùng với mạng Wi-Fi khách và máy trạm dùng chung. Có tường lửa kiểm soát luồng ra vào, và log được giữ để truy vết. Thiết bị y tế kết nối mạng (máy xét nghiệm, máy chụp) nên ở vùng riêng, vì nhiều thiết bị chạy hệ điều hành cũ, khó vá lỗi.
Lớp ứng dụng và phân quyền
Mỗi người một tài khoản, không dùng chung. Quyền xem hồ sơ bệnh án gắn với vai trò: bác sĩ điều trị xem hồ sơ người bệnh của mình, thu ngân viện phí thấy bảng kê nhưng không đọc chẩn đoán chi tiết. Hệ thống ghi nhật ký ai mở hồ sơ nào, lúc nào.
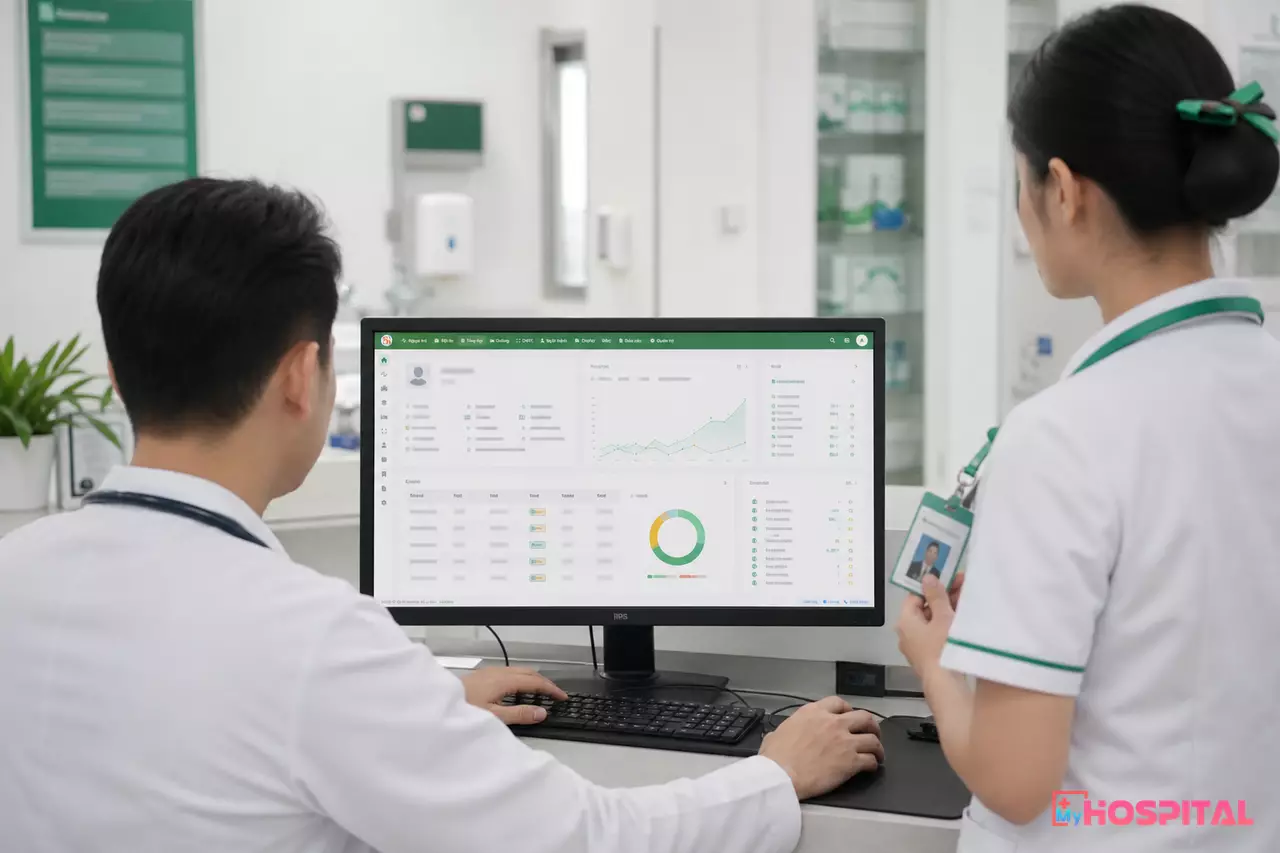 Phân quyền theo vai trò giúp mỗi nhân viên chỉ thấy phần dữ liệu thuộc nhiệm vụ của mình
Lớp dữ liệu
Mã hóa dữ liệu khi truyền (HTTPS/TLS) và khi lưu với các trường nhạy cảm. Sao lưu theo lịch, giữ bản sao ở vị trí tách khỏi máy chủ chính, và quan trọng nhất là diễn tập khôi phục. Một bản sao lưu chưa từng thử phục hồi chỉ là giả định. Chi tiết về sao lưu bệnh án có trong bài sao lưu dữ liệu bệnh án điện tử.
 Kiểm tra bản sao lưu định kỳ và thử khôi phục là phần việc không được bỏ qua
Lớp con người và quy trình
Phần lớn sự cố bắt đầu từ email giả mạo hoặc mật khẩu bị lộ, ít khi từ lỗ hổng phức tạp. Quy chế cần nêu: ai được cấp tài khoản, thu hồi khi nhân viên nghỉ việc trong bao lâu, xử lý thế nào khi mất thiết bị. Tập huấn ngắn cho bộ phận tiếp đón và thu ngân hiệu quả hơn một bài giảng dài cho cả viện.
Kiểm tra, đánh giá định kỳ và ứng cứu sự cố
Hồ sơ an toàn thông tin bệnh viện không dừng ở lần phê duyệt. Hệ thống cần được kiểm tra, đánh giá an toàn định kỳ, và mỗi khi thay đổi lớn (nâng cấp HIS, thêm kết nối liên thông, chuyển hạ tầng) thì rà lại cấp độ.
Về ứng cứu, bệnh viện nên có sẵn kế hoạch một trang gồm: số điện thoại người phụ trách, thứ tự cô lập máy chủ, cách chuyển sang quy trình ghi chép dự phòng ở khoa khám và thu ngân, và đầu mối báo cáo sự cố. Diễn tập một lần mỗi năm giúp phát hiện số điện thoại đã đổi hoặc nhân sự đã nghỉ.
Sai lầm thường gặp: Hồ sơ cấp độ được làm để đối phó đợt kiểm tra, rồi nằm trong tủ. Đến lúc sự cố, không ai nhớ phương án ứng cứu ghi gì. Hãy gắn hồ sơ với danh mục tài sản và cập nhật khi HIS thay đổi.
Khi dùng HIS trên nền tảng đám mây
Thuê HIS dạng dịch vụ giúp bệnh viện không phải tự vận hành máy chủ, nhưng không chuyển trách nhiệm chủ quản sang nhà cung cấp. Khi thẩm định nhà cung cấp, nên hỏi:
- Hạ tầng: đặt ở đâu, có sao lưu dự phòng tách vị trí không.
- Chứng nhận: nhà cung cấp có áp dụng khung quản lý an toàn thông tin như ISO/IEC 27001 hay không, phạm vi chứng nhận gồm những gì. Xem thêm bài ISO 27001 và bảo mật dữ liệu viện phí.
- Phân quyền và nhật ký: bệnh viện có tự quản lý được tài khoản và tra cứu nhật ký truy cập không.
- Sự cố: thời hạn thông báo cho bệnh viện, quy trình khôi phục, trách nhiệm ghi trong hợp đồng.
- Dữ liệu khi chấm dứt hợp đồng: bệnh viện lấy lại dữ liệu theo định dạng nào, bản của nhà cung cấp được xóa ra sao.
Với bệnh án điện tử, yêu cầu riêng về bảo mật và chữ ký đã được phân tích trong bài an toàn thông tin bệnh án điện tử.
MyHospital hỗ trợ bệnh viện và phòng khám rà danh mục hệ thống, thiết lập phân quyền theo vai trò và nhật ký truy cập ngay trên phần mềm quản lý bệnh viện. Liên hệ để được tư vấn cấu hình phù hợp quy mô cơ sở của bạn.
Danh sách việc cần làm trong quý tới
Nếu bệnh viện chưa có hồ sơ cấp độ, hoặc hồ sơ cũ chưa cập nhật sau ngày luật mới hiệu lực, có thể bắt đầu bằng sáu việc:
- Danh mục hệ thống: liệt kê và gán chủ quản cho từng hệ thống.
- Đối chiếu văn bản: xác nhận với cơ quan quản lý văn bản hướng dẫn nào đang áp dụng cho hồ sơ cấp độ sau 01/7/2026.
- Rà tài khoản: khóa tài khoản dùng chung, tài khoản nhân viên đã nghỉ.
- Thử khôi phục: chạy một lần phục hồi dữ liệu HIS từ bản sao lưu gần nhất, ghi lại thời gian.
- Kế hoạch ứng cứu: viết bản một trang, phát cho trưởng khoa và thu ngân.
- Hợp đồng nhà cung cấp: kiểm tra điều khoản về bảo mật, sự cố và trả dữ liệu.
Việc thứ tư thường cho kết quả bất ngờ nhất: nhiều viện lần đầu thử mới biết bản sao lưu thiếu một phân hệ. Hãy bắt đầu từ đó.